


DNS e „agenda de telefon” a internetului. Când cineva scrie domeniul-tau.ro în browser sau îți trimite un email, calculatorul lui întreabă DNS-ul: unde e site-ul, unde livrez mesajul? Răspunsurile sunt înregistrările DNS ale domeniului. Fiecare are un nume (pentru ce adresă e), un tip (ce fel de informație e) și o valoare.
Cele mai folosite tipuri
A: unde e site-ul
Leagă un nume de o adresă IP, adică de serverul pe care stă site-ul.
@→203.0.113.10:domeniul-tau.rose deschide de pe serverul cu acest IP.magazin→198.51.100.25:magazin.domeniul-tau.rose deschide de pe alt server.
@ înseamnă chiar domeniul, fără nimic în față. Există și AAAA, același lucru pentru adrese IPv6.
CNAME: un nume e „la fel ca” altul
În loc de IP, trimite către alt nume. Folosit când serviciul extern îți dă o adresă, nu un IP.
www→domeniul-tau.ro:www.domeniul-tau.romerge oriunde merge domeniul principal.shop→magazinul-tau.myshopify.com: subdomeniul deschide magazinul Shopify.
Un nume cu CNAME nu poate avea alte înregistrări. De aceea domeniul principal (@) folosește de obicei A, nu CNAME.
MX: unde se livrează emailurile
Spune serverelor de email unde să trimită mesajele pentru @domeniul-tau.ro. Are o prioritate: numărul mai mic e încercat primul.
@→leafmail.ro, prioritate10: emailurile ajung în LeafMail.- Cu Google Workspace sau Microsoft 365, valorile MX sunt cele date de ei.
Când schimbi furnizorul de email, șterge MX-urile vechi. Altfel o parte din mesaje pot ajunge la vechiul furnizor.
TXT: texte de verificare și reguli pentru email
Conțin text liber, folosit mai ales pentru:
- SPF (
@→v=spf1 include:leafmail.ro ~all): ce servere au voie să trimită email în numele domeniului. Un singur SPF per domeniu. Dacă folosești mai multe servicii, le pui în același rând (v=spf1 include:a include:b ~all). - DKIM (
dkim._domainkey→v=DKIM1; k=rsa; p=…): semnătura cu care destinatarul verifică dacă mesajul e autentic. - DMARC (
_dmarc→v=DMARC1; p=quarantine; …): ce să facă destinatarul cu mesajele care pretind că vin de la tine, dar pică verificările. - Verificări de domeniu: Google, Microsoft, Facebook și altele îți cer un TXT ca să confirmi că domeniul e al tău.
NS: cine răspunde pentru domeniu
Serverele de nume (la noi ns1.roleaf.ro și ns2.roleaf.ro) sunt cele care „țin” toate înregistrările de mai sus. Se schimbă de la registrar, nu din zona DNS. Vezi cum schimbi serverele de nume.
Cum arată în practică
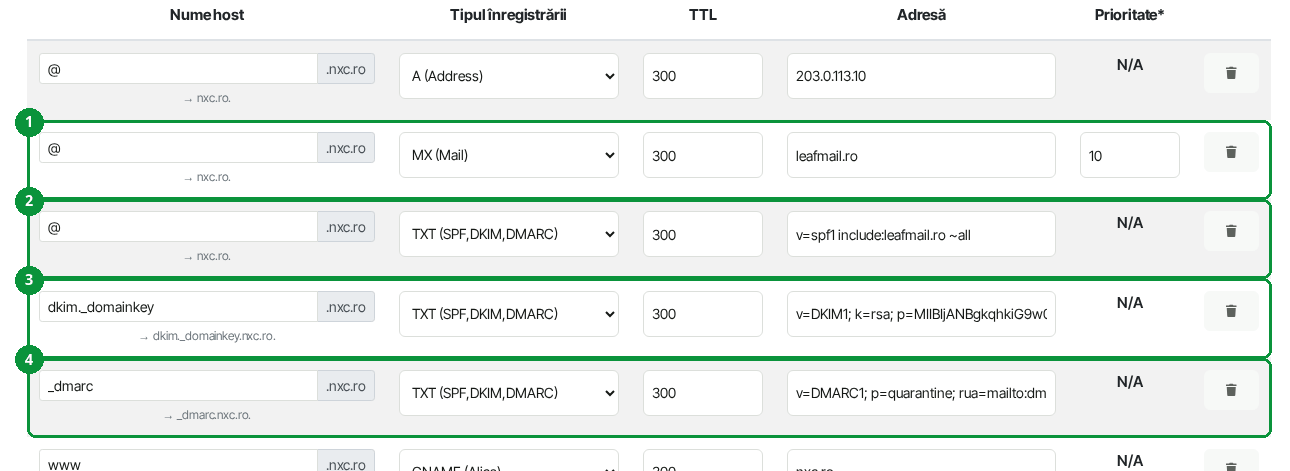
Așa arată zona DNS a unui domeniu cu site și email LeafMail, în Administrare DNS din zona de client: un A pentru site, un MX pentru email (1) și trei TXT pentru SPF (2), DKIM (3) și DMARC (4).
Bine de știut
- TTL e cât timp (în secunde) țin alții minte răspunsul. Cu 300, o schimbare se vede peste tot în câteva minute. Cu 14400, în până la 4 ore.
- Propagarea: după o modificare, unii vizitatori văd încă vechea valoare până expiră TTL-ul. La schimbarea serverelor de nume poate dura până la 24 de ore.
- Nu șterge înregistrările pe care nu le recunoști (de exemplu
_acme-challengesau_cpanel-dcv-test-record). Sunt folosite automat pentru certificatul SSL.